Навчання з цифрової грамотності
Важливість використання складних паролів і двофакторної аутентифікації
2.10.2026року у КЗ «Хмільницька публічна бібліотека» Інтернет-центрі відбулося навчання цифрової грамотності. Важливість використання складних паролів і двофакторної аутентифікації.
Кібербезпека починається з базового захисту, де надійні паролі та двофакторна автентифікація (2FA) є першою та найважливішою лінією оборони ваших цифрових даних. У сучасному світі, де більшість особистих і фінансових справ ведеться онлайн, нехтування цими інструментами відкриває зловмисникам легкий доступ до вашого життя.
Ось чому ці два елементи є критично важливими для кожного користувача.
1. Чому важливі складні паролі?
Прості паролі на кшталт 123456, password або qwerty зловмисники зламують за лічені секунди за допомогою спеціальних програм (методів brute-force або перебору за словником).
- Захист від автоматизованого зламу: Сучасні хакери використовують потужні комп'ютери, які перебирають мільярди комбінацій на секунду. Складний пароль різко збільшує час, необхідний для його підбору (до тисяч років).
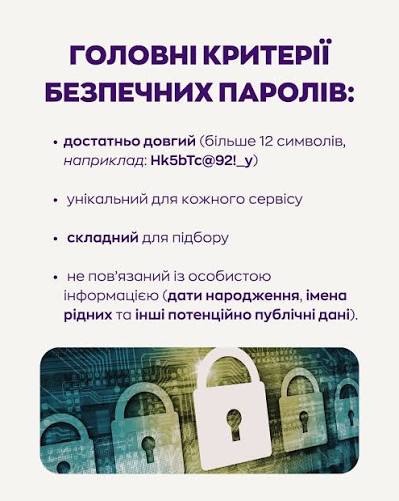
- Ознаки надійного пароля:
- Довжина від 12 символів і більше.
- Наявність великих і малих літер, цифр та спеціальних знаків (наприклад, @, #, $, *).
- Унікальність: окремий пароль для кожного окремого акаунту.
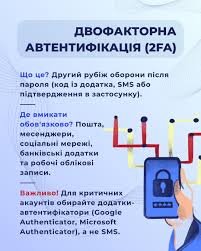
Двофакторна автентифікація (2FA) — ваш головний щит
Двофакторна автентифікація — це метод захисту, який вимагає від вас двох різних типів підтвердження для входу в акаунт:
- Те, що ви знаєте (ваш пароль).
- Те, що у вас є (ваш телефон, ключ безпеки або відбиток пальця).
Головні переваги 2FA:
- Знешкодження вкрадених паролів: Навіть якщо хакер дізнається ваш пароль, він не зможе увійти в акаунт, бо у нього немає доступу до вашого другого фактора (наприклад, вашого смартфона).
- Миттєве сповіщення про атаку: Якщо на ваш телефон раптово приходить код підтвердження, якого ви не запитували, це сигнал: ваш пароль щойно злили або підібрали, терміново його змініть.
Рівні надійності методів 2FA (від слабких до найсильніших):
- SMS-коди: Найпопулярніший, але найменш захищений метод через ризик перевипуску SIM-карти зловмисниками або перехоплення сигналу.
- Додатки-автентифікатори (Google Authenticator, Microsoft Authenticator, Bitwarden): Генерують одноразові коди кожні 30 секунд прямо на пристрої. Не залежать від мобільного зв'язку і є дуже надійними.
|
|